과학·기술이슈 프랑스 마트 냉장고가 50도? 냉장고 해킹, 정확히 무슨 일이야?
Q. 펌웨어가 뭐야? 업데이트 안 하면 정말 위험해?
프랑스 슈퍼마켓의 냉장고와 냉동고가 해킹당해 온도가 50도까지 올라갔다는 프랑스 마트 냉장고 해킹 사건 소식을 보다가 한 단어가 눈에 걸렸습니다. 공격당한 장비들이 ’오래된 펌웨어’로 돌아가고 있었다는 대목이에요. 업데이트 알림을 ’나중에’로 넘겨 본 사람이라면 뜨끔할 말이죠. 펌웨어가 정확히 뭐고, 업데이트를 안 하면 정말 위험할까?
짧게 답하면 이렇습니다. 펌웨어는 기기 안의 칩에 들어 있으면서 부품을 직접 움직이는 기본 프로그램이고, 업데이트를 미루면 이미 알려진 보안 구멍이 그대로 남습니다. 업데이트를 안 한다고 기기가 당장 고장 나지는 않아요. 다만 공유기나 IP(Internet Protocol·인터넷 프로토콜) 카메라(인터넷으로 영상을 보내는 카메라)처럼 인터넷에 늘 연결된 기기라면, 남은 구멍이 공격 통로가 될 수 있습니다.

펌웨어 뜻, 이름은 왜 ’펌’웨어일까?
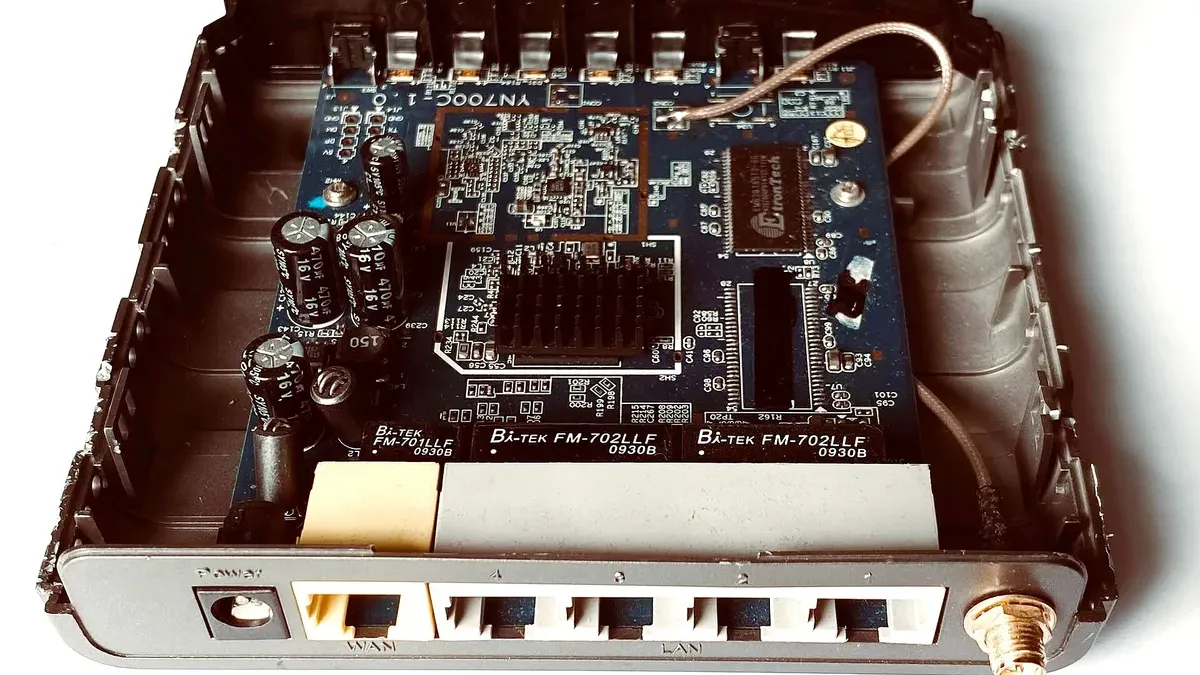
미국 국립표준기술연구소(NIST)는 펌웨어를 하드웨어 안에 저장된 프로그램과 데이터로 정의합니다. 주로 롬(ROM, 읽기 전용 메모리) 같은 칩에 들어 있어서 실행 중에는 바뀌지 않는다는 설명이에요. 이름은 딱딱한(hard) 하드웨어와 말랑한(soft) 소프트웨어의 중간이라는 뜻에서 ’단단한’을 뜻하는 펌(firm)을 붙인 것으로 알려져 있고, 메리엄-웹스터 사전에 따르면 1967년에 처음 쓰인 말이에요.
쉬운 예가 세탁기입니다. ’표준 코스’를 누르면 물을 얼마나 받고 몇 분 돌릴지가 정해진 순서대로 진행되죠. 그 순서대로 모터와 밸브를 움직이는 프로그램이 펌웨어예요. 위 그림의 기기는 물론 스마트폰 부품에도 저마다 펌웨어가 들어 있습니다.
펌웨어 소프트웨어 차이, 운영체제와는 뭐가 달라?
펌웨어도 넓게 보면 소프트웨어의 한 종류입니다. 다른 점은 사는 곳과 바꾸는 사람이에요. 앱은 우리가 깔고 지우지만, 펌웨어는 특정 부품에 맞춰 그 칩 안에 들어 있고 제조사 업데이트로만 바뀝니다.
운영체제(OS)는 윈도우나 안드로이드처럼 기기 전체를 관리하며 앱을 돌려 주는 기본 소프트웨어예요. 컴퓨터를 켜면 윈도우보다 먼저 바이오스(BIOS)나 UEFI(Unified Extensible Firmware Interface·통합 확장 펌웨어 인터페이스)라는 펌웨어가 깨어나 부품을 점검하고 운영체제를 불러옵니다. 다만 경계가 늘 뚜렷하지는 않아요. 삼성전자서비스 안내도 TV 메뉴에서는 ’소프트웨어 업데이트’라고 부르지만, USB로 넣는 파일은 ’펌웨어’라고 적어 둡니다.
| 구분 | 하드웨어 | 펌웨어 | 소프트웨어(운영체제·앱) |
|---|---|---|---|
| 한마디로 | 손에 잡히는 부품 | 부품을 움직이는 기본 프로그램 | 그 위에서 돌아가는 프로그램 |
| 들어 있는 곳 | 기판, 칩, 모터 | 부품 속 메모리 칩(롬·플래시) | 저장 장치(SSD, 내장 메모리) |
| 바꾸는 방법 | 부품 교체 | 제조사 업데이트로 가끔 | 사용자가 설치·삭제, 자주 업데이트 |
| 예 | 공유기 본체, 냉장고 압축기 | 공유기 관리 프로그램, 바이오스 | 윈도우, 안드로이드, 메신저 앱 |
펌웨어 업데이트 뜻, 정확히 뭘 바꾸는 걸까?
펌웨어 업데이트는 기기 속 기본 프로그램을 제조사가 고친 새 버전으로 바꿔 쓰는 일입니다. 요즘 기기는 펌웨어를 플래시 메모리(전기로 지웠다 다시 쓸 수 있는 메모리)에 담는 경우가 많아 이렇게 고쳐 쓸 수 있어요. 오류를 고치거나 기능을 더하기도 하지만, 가장 챙겨야 할 건 취약점(프로그램에 생긴 보안상 약한 곳)을 막는 보안 패치입니다. 취약점은 제품이 나온 뒤에 발견되곤 하고, 고친 버전이 나와도 내 기기에 깔려야 비로소 막혀요.
펌웨어 업데이트 안 하면 정말 위험해?
모든 기기가 똑같이 위험한 건 아닙니다. 인터넷에 연결되지 않는 전자레인지라면 펌웨어가 오래돼도 밖에서 들어올 길이 거의 없어요. 문제는 네트워크에 늘 연결된 기기입니다.
수정본이 나오면 구멍의 존재도 함께 알려집니다. 미국 사이버보안·인프라보안국(CISA)은 공격자들이 수정본이 나온 뒤에도 몇 달, 길게는 몇 년 동안 같은 취약점을 노린다고 경고합니다. 실제 공격에 쓰인 취약점만 모은 CISA의 ‘알려진 악용 취약점(KEV)’ 목록은 2026년 10월 기준 1,700개가 넘어요. 한국인터넷진흥원(KISA)도 공유기에 취약점이 있으면 침입자가 마음대로 조작할 수 있다며 최신 펌웨어를 주기적으로 확인하라고 안내합니다.
프랑스 사건에서도 같은 문제가 거론됐습니다. 냉장 설비 제어 소프트웨어를 만든 덴마크 기업 댄포스(Danfoss)는 피해 장비가 오래된 펌웨어를 쓰고 있었다며, 고객에게 오래전부터 업데이트를 권해 왔다고 밝혔어요. 다만 프랑스 국가사이버보안청(ANSSI)과 파리 검찰의 조사가 진행 중이라, 업데이트만 했으면 막았을 거라고 단정하기는 이릅니다.
그래도 업데이트를 미루는 건 이미 공개된 구멍을 열어 둔 채 지내는 것과 같습니다. 제조사가 업데이트를 끊은 지원 종료(EOL) 제품은 새 구멍이 생겨도 막을 길이 없어 더 위험하니, CISA 권고처럼 바꾸는 편이 낫습니다. KISA도 IoT 기기(인터넷에 연결되는 사물)는 보안 업데이트를 꾸준히 내주는 회사 제품으로 고르라고 권해요.
펌웨어 버전은 어디서 보고, 업데이트할 땐 뭘 조심해?
펌웨어 버전은 보통 설정 메뉴의 ’소프트웨어 정보’나 ’기기 정보’에 나오고, 공유기는 관리자 화면(웹 브라우저로 여는 설정 페이지) 첫 화면에 뜨곤 해요. 버전은 대개 숫자와 점으로 되어 있고 숫자가 클수록 새것이니, 제조사 누리집의 최신 버전과 비교해 보세요.

가장 조심할 건 전원입니다. 칩 속 프로그램을 지우고 다시 쓰는 도중에 끊기면, 최악의 경우 기기가 아예 켜지지 않는 ’벽돌’이 될 수 있거든요. 삼성전자서비스와 공유기 제조사 TP-Link도 업데이트 중에 전원을 끄지 말라고 안내해요. 업데이트가 시작되면 끝날 때까지 전원과 케이블을 건드리지 마세요.
업데이트는 기기 메뉴나 제조사 앱, 공식 누리집에서만 받으세요. CISA는 업데이트라며 이메일로 온 첨부 파일이나 링크를 믿지 말라고 경고합니다. 업데이트로 꾸민 악성코드일 수 있어서예요.
가장 손이 덜 가는 건 CISA도 권하는 자동 업데이트를 켜 두는 것입니다. 여기에 KISA 공유기 수칙대로 처음 정해진 비밀번호를 바꾸고 안 쓰는 원격 접속 기능을 꺼 두면 기본은 갖춘 셈이에요.
한 줄 정리
펌웨어는 기기 칩 속에서 부품을 직접 움직이는 기본 프로그램이고, 업데이트를 안 해도 기기는 돌아가지만 인터넷에 연결된 기기라면 알려진 구멍을 열어 두는 셈입니다. 업데이트는 공식 경로로 받고, 끝날 때까지 전원을 끄지 않는 것만 기억하면 돼요.
이 이슈의 다른 글
자주 묻는 질문
펌웨어 업데이트를 안 하면 어떻게 되나요?
기기가 바로 고장 나지는 않습니다. 하지만 제조사가 이미 고친 보안 구멍(취약점)이 그대로 남기 때문에, 공유기나 IP 카메라처럼 인터넷에 연결된 기기라면 공격에 쓰일 수 있습니다. 자동 업데이트를 켜 두거나 제조사 안내를 주기적으로 확인하는 것이 좋습니다.
펌웨어와 소프트웨어는 뭐가 다른가요?
펌웨어도 넓게 보면 소프트웨어의 한 종류입니다. 다만 특정 기기의 칩에 들어 있으면서 그 부품을 직접 움직이고, 사용자가 깔거나 지우지 않으며, 제조사가 내놓는 업데이트로만 바뀐다는 점이 앱이나 운영체제와 다릅니다.
펌웨어 업데이트 중에 전원이 꺼지면 어떻게 되나요?
프로그램을 새로 쓰는 도중에 멈추기 때문에 오류가 생기거나 기기가 아예 켜지지 않을 수 있습니다. 그래서 제조사들은 업데이트가 끝날 때까지 전원을 끄지 말라고 안내합니다. 이미 켜지지 않는다면 혼자 고치려 하지 말고 제조사 서비스센터에 문의하세요.